Güvenlik Ekipleri İçin
Tek Platform

Güvenlik Ekipleri İçin
Tek Platform

Güvenlik Ekipleri İçin
Tek Platform

UseHacker, kurumların farklı ekipleri ve ihtiyaçları için tasarlanmış
sızma test ve güvenlik servislerini tek bir PTaaS platformu üzerinden sunar.
Tüm süreçler, tek merkezden, uçtan uca yönetilir.

UseHacker, kurumların farklı ekipleri ve ihtiyaçları için tasarlanmış
sızma test ve güvenlik servislerini tek bir PTaaS platformu üzerinden sunar.Tüm süreçler, tek merkezden, uçtan uca yönetilir.

USEHACKER NASIL ÇALIŞIR?

Uzman hacker gücü, gerçek zamanlı görünürlük ve aksiyon alınabilir bulgular tek bir platformda. Hızla başlayın, kontrollü biçimde ölçeklenin ve gerçekten kritik risklere odaklanarak güvenlik duruşunuzu güçlendirin

Güvenlik Ekipleri için

Sızma testleri ve güvenlik değerlendirmeleri sonucunda tespit edilen tüm zafiyetler merkezi bir yapıda toplanır. Bulgular; risk seviyesi, etki alanı ve önceliğine göre sınıflandırılır. Atama ve takip mekanizmaları sayesinde zafiyetler aksiyona dönüşür ve süreç uçtan uca izlenebilir hale gelir.

AppSec & IT Ekipleri için

UseHacker, Alpha Team onaylı uzmanlar ile en güncel saldırı senaryolarına dayalı sızma testleri gerçekleştirir. Testler; uygulama, altyapı, entegrasyon ve AI sistemlerini kapsayacak şekilde planlanır. Bulgular doğrulanır, raporlanır ve doğrudan zafiyet yönetimi süreçlerine entegre edilir.

CISO & Güvenlik Operasyonları için

Saldırı yüzeyiniz sürekli olarak keşfedilir ve izlenir. Yeni varlıklar, açık servisler ve potansiyel riskler otomatik olarak tespit edilir. Devamlı pentest yaklaşımıyla, değişen sistemleriniz düzenli aralıklarla test edilerek güvenlik durumu güncel tutulur.

Farkındalık Kazandıran Ekipler için

Gerçekçi senaryolarla kurgulanan phishing kampanyaları kontrollü ve ölçülebilir şekilde yürütülür. Kullanıcı farkındalığı ve insan kaynaklı riskler somut verilerle ortaya konur. Sonuçlar raporlanır ve kurumsal güvenlik olgunluğunu artırmaya yönelik aksiyonlara dönüştürülür.

Güvenlik Ekipleri için

Sızma testleri ve güvenlik değerlendirmeleri sonucunda tespit edilen tüm zafiyetler merkezi bir yapıda toplanır. Bulgular; risk seviyesi, etki alanı ve önceliğine göre sınıflandırılır. Atama ve takip mekanizmaları sayesinde zafiyetler aksiyona dönüşür ve süreç uçtan uca izlenebilir hale gelir.

AppSec & IT Ekipleri için

UseHacker, Alpha Team onaylı uzmanlar ile en güncel saldırı senaryolarına dayalı sızma testleri gerçekleştirir. Testler; uygulama, altyapı, entegrasyon ve AI sistemlerini kapsayacak şekilde planlanır. Bulgular doğrulanır, raporlanır ve doğrudan zafiyet yönetimi süreçlerine entegre edilir.

CISO & Güvenlik Operasyonları için

Saldırı yüzeyiniz sürekli olarak keşfedilir ve izlenir. Yeni varlıklar, açık servisler ve potansiyel riskler otomatik olarak tespit edilir. Devamlı pentest yaklaşımıyla, değişen sistemleriniz düzenli aralıklarla test edilerek güvenlik durumu güncel tutulur.

Farkındalık Kazandıran Ekipler için

Gerçekçi senaryolarla kurgulanan phishing kampanyaları kontrollü ve ölçülebilir şekilde yürütülür. Kullanıcı farkındalığı ve insan kaynaklı riskler somut verilerle ortaya konur. Sonuçlar raporlanır ve kurumsal güvenlik olgunluğunu artırmaya yönelik aksiyonlara dönüştürülür.

Güvenlik Ekipleri için

Sızma testleri ve güvenlik değerlendirmeleri sonucunda tespit edilen tüm zafiyetler merkezi bir yapıda toplanır. Bulgular; risk seviyesi, etki alanı ve önceliğine göre sınıflandırılır. Atama ve takip mekanizmaları sayesinde zafiyetler aksiyona dönüşür ve süreç uçtan uca izlenebilir hale gelir.

AppSec & IT Ekipleri için

UseHacker, Alpha Team onaylı uzmanlar ile en güncel saldırı senaryolarına dayalı sızma testleri gerçekleştirir. Testler; uygulama, altyapı, entegrasyon ve AI sistemlerini kapsayacak şekilde planlanır. Bulgular doğrulanır, raporlanır ve doğrudan zafiyet yönetimi süreçlerine entegre edilir.

CISO & Güvenlik Operasyonları için

Saldırı yüzeyiniz sürekli olarak keşfedilir ve izlenir. Yeni varlıklar, açık servisler ve potansiyel riskler otomatik olarak tespit edilir. Devamlı pentest yaklaşımıyla, değişen sistemleriniz düzenli aralıklarla test edilerek güvenlik durumu güncel tutulur.

Farkındalık Kazandıran Ekipler için

Gerçekçi senaryolarla kurgulanan phishing kampanyaları kontrollü ve ölçülebilir şekilde yürütülür. Kullanıcı farkındalığı ve insan kaynaklı riskler somut verilerle ortaya konur. Sonuçlar raporlanır ve kurumsal güvenlik olgunluğunu artırmaya yönelik aksiyonlara dönüştürülür.

Usehacker ile güvenliğinizi sağlamak

Bu yaklaşım, kurumların güvenlik operasyonlarını parçalı ve birbirinden kopuk yapılar yerine bütüncül bir çerçevede ele almasını sağlar. Farklı ekiplerin ihtiyaçları tek bir platformda karşılanırken, süreçler daha şeffaf, yönetilebilir ve sürdürülebilir hale gelir. Sonuç olarak güvenlik, yalnızca ortaya çıkan problemleri çözmeye odaklanan bir faaliyet olmaktan çıkar ve kurumsal yapıya entegre, sürekli geliştirilen bir yetkinliğe dönüşür.

Bu Yapı Ne Sağlar?

  1. Dağınık test süreçleri yerine tek platformdan uçtan uca yönetim

  2. Her ekip için doğru servis, doğru zamanda

  3. Güvenliği reaktif değil, sürekli ve ölçülebilir hale getiren bir yaklaşım

Usehacker ile güvenliğinizi sağlamak

Bu yaklaşım, kurumların güvenlik operasyonlarını parçalı ve birbirinden kopuk yapılar yerine bütüncül bir çerçevede ele almasını sağlar. Farklı ekiplerin ihtiyaçları tek bir platformda karşılanırken, süreçler daha şeffaf, yönetilebilir ve sürdürülebilir hale gelir. Sonuç olarak güvenlik, yalnızca ortaya çıkan problemleri çözmeye odaklanan bir faaliyet olmaktan çıkar ve kurumsal yapıya entegre, sürekli geliştirilen bir yetkinliğe dönüşür.

Bu Yapı Ne Sağlar?

  1. Dağınık test süreçleri yerine tek platformdan uçtan uca yönetim

  2. Her ekip için doğru servis, doğru zamanda

  3. Güvenliği reaktif değil, sürekli ve ölçülebilir hale getiren bir yaklaşım

Usehacker ile güvenliğinizi sağlamak

Bu yaklaşım, kurumların güvenlik operasyonlarını parçalı ve birbirinden kopuk yapılar yerine bütüncül bir çerçevede ele almasını sağlar. Farklı ekiplerin ihtiyaçları tek bir platformda karşılanırken, süreçler daha şeffaf, yönetilebilir ve sürdürülebilir hale gelir. Sonuç olarak güvenlik, yalnızca ortaya çıkan problemleri çözmeye odaklanan bir faaliyet olmaktan çıkar ve kurumsal yapıya entegre, sürekli geliştirilen bir yetkinliğe dönüşür.

Bu Yapı Ne Sağlar?

  1. Dağınık test süreçleri yerine tek platformdan uçtan uca yönetim

  2. Her ekip için doğru servis, doğru zamanda

  3. Güvenliği reaktif değil, sürekli ve ölçülebilir hale getiren bir yaklaşım

ZAFİYET YÖNETİMİ

Uzman hacker gücü, gerçek zamanlı görünürlük ve aksiyon alınabilir bulgular tek bir platformda.
Hızla başlayın, kontrollü biçimde ölçeklenin ve gerçekten kritik risklere odaklanarak güvenlik duruşunuzu güçlendirin

GÜVENLIGİ MERKEZİLEŞTİR, RİSKLERİ YÖNET

UseHacker, zafiyetleri yalnızca listeleyen değil, yöneten bir zafiyet yönetimi yaklaşımı sunar

Sızma testleri ve güvenlik değerlendirmeleri sırasında ortaya çıkan bulgular; risk seviyesi, etki alanı ve önceliğine göre merkezi bir yapıda toplanır. Süreçleştirilmiş filtreleme, sorumlu atama ve takip mekanizmaları sayesinde zafiyetler aksiyona dönüşür, düzeltme süreçleri izlenebilir ve ölçülebilir hale gelir. Böylece güvenlik ekipleri, dağınık raporlar yerine uçtan uca yönetilebilir bir risk görünürlüğü elde eder.

Zafiyet Yönetimi Neler İçeriyor?

Zafiyet Yönetimi Neler İçeriyor?

Zafiyet Yönetimi
Neler İçeriyor?

Merkezi Zafiyet Yönetimi

Merkezi Zafiyet Yönetimi

Smart Task Prioritization with AI Insights

Birim Bazlı Servis ve Test Yönetimi

Birim Bazlı Servis ve Test Yönetimi

Alpha Team Onaylı Testler

Alpha Team Onaylı Testler

Süreçleştirilmiş Filtreleme

Süreçleştirilmiş Filtreleme

Denetime Hazır ve İzlenebilir Yapı

Denetime Hazır ve İzlenebilir Yapı

SIZMA TESTLERİ

UseHacker ile sızma testleri tek bir formatla sınırlı kalmaz. Altyapınız büyürken, yılda bir yapılan geleneksel sızma testlerinin yavaşlığı ve kapsama eksikliği nedeniyle oluşan riskleri büyütmeden; ölçeklenebilir, sürekli ve derinlemesine testler gerçekleştirebilirsiniz.

Güvenliği büyüyen altyapınıza uyarlayın.

Web, mobil, API veya altyapı bileşenleri üzerinde sızma testlerini doğrudan UseHacker üzerinden başlatabilir; hazır checklist’ler, özelleştirilebilir test senaryoları ve uzman hacker gücüyle güvenlik duruşunuzu sürekli güncel tutabilirsiniz.
Böylece sızma testleri, tek seferlik bir rapor olmaktan çıkar; yaşayan bir güvenlik sürecine dönüşür.

  1. Geleneksel pentest yerine ölçeklenebilir ve sürekli test yaklaşımı

  2. Web, Mobil, API ve altyapı için tek platformdan yönetim

  3. Görev listeleri ve gerçek hacker testleri ve aksiyonlanabilir bulgular

Görev listelerinin çalışma mantığı, derinlemesine zafiyet analizinden ziyade geniş kapsamlı bir kontrol mekanizması sunmaktır.
Bu yaklaşım, kurumunuzu regülasyon ve denetim süreçlerine hazırlar; aynı zamanda teknik olarak onaylanmış, kapsamlı güvenlik kontrollerinden geçmenizi sağlar.

Kapsamlı Pentest

Kapsamlı Pentest, UseHacker’ın uçtan uca güvenlik değerlendirme yaklaşımıdır. Web, mobil, API ve altyapı bileşenleri gerçek saldırı senaryoları ile test edilir; otomasyon ile tespit edilemeyen karmaşık zafiyetler uzman hacker’lar tarafından manuel olarak analiz edilir. Bu test tipi, kurumun mevcut güvenlik seviyesini bütünsel olarak görmesini sağlar ve yalnızca açıkları değil, işletme riskini ortaya koyar.

Kapsamlı Pentest

Kapsamlı Pentest, UseHacker’ın uçtan uca güvenlik değerlendirme yaklaşımıdır. Web, mobil, API ve altyapı bileşenleri gerçek saldırı senaryoları ile test edilir; otomasyon ile tespit edilemeyen karmaşık zafiyetler uzman hacker’lar tarafından manuel olarak analiz edilir. Bu test tipi, kurumun mevcut güvenlik seviyesini bütünsel olarak görmesini sağlar ve yalnızca açıkları değil, işletme riskini ortaya koyar.

OWASP & UseHacker Görev Listeleri

UseHacker, OWASP standartlarını görev bazlı ve uygulanabilir bir yapıya dönüştürür. Testler, ihtiyaca göre OWASP L1, L2 ve L3 seviyelerinde planlanabilir: L1: Temel güvenlik kontrolleri ve yaygın zafiyetler L2: İş mantığı, yetkilendirme ve orta seviye saldırı senaryoları L3: İleri seviye saldırılar, zincirleme zafiyetler ve hedefli testler Web uygulamalar için OWASP ASVS, mobil uygulamalar için OWASP MASVS referans alınarak görev listeleri oluşturulur. Buna ek olarak, UseHacker’a özel checklist’ler ile test kapsamı kurumunuza göre özelleştirilebilir.

DDO & BDDK Görev Listeleri

Finans ve regülasyon odaklı kurumlar için UseHacker, DDO ve BDDK gereksinimlerine birebir karşılık gelen görev listeleri sunar. Her görev, ilgili regülasyon maddesiyle eşleştirilmiş şekilde ilerler ve test sonuçları denetime hazır formatta raporlanır. Bu sayede sızma testleri yalnızca teknik bir çıktı değil, aynı zamanda uyumluluk ve denetim sürecinin doğal bir parçası haline gelir.

DDO & BDDK Görev Listeleri

Finans ve regülasyon odaklı kurumlar için UseHacker, DDO ve BDDK gereksinimlerine birebir karşılık gelen görev listeleri sunar. Her görev, ilgili regülasyon maddesiyle eşleştirilmiş şekilde ilerler ve test sonuçları denetime hazır formatta raporlanır. Bu sayede sızma testleri yalnızca teknik bir çıktı değil, aynı zamanda uyumluluk ve denetim sürecinin doğal bir parçası haline gelir.

Özel Görevler

Standart testlerin ötesinde, UseHacker özel risk alanlarına odaklanan görevleri de destekler. Belirli CVE’ler, serileştirme zafiyetleri, özel framework açıkları veya kuruma özgü saldırı senaryoları hedeflenerek testler planlanabilir. Bu yaklaşım, tehdit istihbaratı ve güncel saldırı trendlerine göre nokta atışı güvenlik testleri yapılmasını sağlar.

Özel Görevler

Standart testlerin ötesinde, UseHacker özel risk alanlarına odaklanan görevleri de destekler. Belirli CVE’ler, serileştirme zafiyetleri, özel framework açıkları veya kuruma özgü saldırı senaryoları hedeflenerek testler planlanabilir. Bu yaklaşım, tehdit istihbaratı ve güncel saldırı trendlerine göre nokta atışı güvenlik testleri yapılmasını sağlar.

UseHacker

ASM (Devamlı Pentest)

Devamlı Pentest hizmeti yalnızca izleme ve kapsam yönetimiyle sınırlı değildir.
Yıl boyunca tüm varlıklarınız, UseHacker Alpha Team tarafından aktif olarak test edilir.

SIRA BEKLEMEYİ BIRAKIN

Devamlı Pentest hizmeti yalnızca izleme ve kapsam yönetimiyle sınırlı değildir

Yıl boyunca tüm varlıklarınız, UseHacker Alpha Team tarafından aktif olarak test edilir. Bu süreç, sürekli manuel doğrulama, ileri seviye saldırı senaryoları ve gerçek dünya teknikleri ile desteklenir.

Program, talebe bağlı olarak bug bounty modelleriyle genişletilebilir; böylece farklı bakış açılarına sahip güvenlik araştırmacıları da test kapsamına dahil edilir. Bu yaklaşım, klasik pentest metodolojisinin ötesine geçerek daha geniş ve dinamik bir saldırı simülasyonu sağlar.

UseHacker Devamlı Pentest kapsamında:

Asset’leriniz yıl boyunca aktif test altındadır

Gelişmiş teknikler ve zincirleme saldırı senaryoları uygulanır

Manuel analiz ve iş mantığı testleri gerçekleştirilir

Bug bounty programları ile test derinliği artırılır

Sonuç olarak satın aldığınız hizmet; yalnızca değişimleri izleyen bir ASM değil, saldırı yüzeyinizi sürekli zorlayan, ölçen ve geliştiren yaşayan bir güvenlik mekanizmasıdır.

Ayrıca bu devamlı testleriniz gerçekleşirken platformun coverage özelliğinden faydalanabilirsiniz.

Coverage Ekranı Nedir?

Coverage ekranı, test kapsamınızın gerçek zamanlı haritasıdır.

Hangi endpoint’ler test edildi?

Hangi parametreler kapsam dahilinde?

Yeni eklenen varlıklar test sürecine dahil edildi mi?

Hangi alanlar henüz kontrol edilmedi?

Klasik ASM çözümlerinden farklı olarak UseHacker, sadece varlık keşfi yapmaz; test kapsamı ile ilişkilendirir.

PHISHING AS A SERVICE (PhaaS)

PHISHING AS A SERVICE (PhaaS)

UseHacker PhaaS ile phishing simülasyonu bir zorunluluk değil, sürekli gelişen bir güvenlik programına dönüşür

UseHacker PhaaS ile phishing simülasyonu bir zorunluluk değil, sürekli gelişen bir güvenlik programına dönüşür

UseHacker PhaaS ile phishing simülasyonu bir zorunluluk değil, sürekli gelişen bir güvenlik programına dönüşür

Amaç yalnızca hatayı göstermek değil; kurum içinde kalıcı bir güvenlik refleksi oluşturmaktır.

Amaç yalnızca hatayı göstermek değil; kurum içinde kalıcı bir güvenlik refleksi oluşturmaktır.

Amaç yalnızca hatayı göstermek değil; kurum içinde kalıcı bir güvenlik refleksi oluşturmaktır.

UseHacker ile Phishing Testleri

UseHacker ile Phishing Testleri

Asimetrik ve öngörülemez zamanlarda uygulanır

Gerçekçi ve gelişmiş senaryolarla hazırlanır

Hedefli gruplar üzerinde kurgulanabilir

Sürekli ölçüm ve iyileştirme modeliyle ilerler

Bu sayede çalışanlarınızın refleksleri gerçekten test edilir.


UseHacker
PhaaS Modeli

UseHacker
PhaaS Modeli

Ürün lisansı gerektirmez

Dedike personel ihtiyacını ortadan kaldırır

Kurum içi altyapı yatırımına ihtiyaç duymaz

Kampanya tasarımı ve yürütmesini tamamen üstlenir

Siz yalnızca sonuçları ve aksiyon planlarını yönetirsiniz.

Sunulan raporlar yalnızca “kim tıkladı?” sorusuna cevap vermez.

Gelişmiş Parametrik Analizler

Gelişmiş Parametrik Analizler

Departman bazlı risk haritası

Rol bazlı zafiyet eğilimleri

Tekrarlayan kullanıcı davranış analizi

Zaman içi gelişim trendi

Eğitim sonrası davranış değişimi ölçümü gibi metrikler sunulur.

Bu sayede güvenlik farkındalığı soyut bir kavram olmaktan çıkar; ölçülebilir, karşılaştırılabilir ve aksiyonlanabilir bir veriye dönüşür.

GÜVENLİKTE YENİ NESİL YAKLAŞIM

Farkındalık Kampanyası Değil, Sürekli Güvenlik Disiplini

Birçok kurum phishing simülasyonunu bir ürün satın alarak çözmeye çalışır.
Bu yaklaşım beraberinde lisans maliyetleri, dedike personel ihtiyacı, altyapı kurulumu ve sürekli operasyon yükü getirir.

UseHacker PhaaS modelinde ise bir ürün değil, doğrudan bir hizmet satın alırsınız.

Altyapı, senaryo tasarımı, kampanya yönetimi, analiz ve raporlama UseHacker tarafından yürütülür.
Kurum içinde ek bir operasyon kurmanıza gerek kalmaz.

Diğer tarafta, ürün almadan ilerleyen firmalar ise yılda bir veya iki kez yaptırılan, sıra beklenen ve statik senaryolardan oluşan testlerle gerçek farkındalığı yakalayamaz.

RED TEAM TESTLER

Sürekli ve Ölçeklenebilir Sızma Testi Sağlama
Haftalar değil, günler içinde başlatılabilen ve zaman içinde risklerinizi azaltan otomatik bir sızma testi deneyimi bekleyin.

Web Uygulama Penetrasyon Testi

Web Uygulama Penetrasyon Testi Uygulamalarınızı insanlar ve yapay zeka ajanları ile ölçek testlerine tabi tutun ve güvenlik açıklarınızın doğrulanması ve teslim edilmesinden önce gürültünün %99,98'ini ortadan kaldırın.

Web Uygulama Penetrasyon Testi

Web Uygulama Penetrasyon Testi Uygulamalarınızı insanlar ve yapay zeka ajanları ile ölçek testlerine tabi tutun ve güvenlik açıklarınızın doğrulanması ve teslim edilmesinden önce gürültünün %99,98'ini ortadan kaldırın.

Cloud Penetrasyon Testi

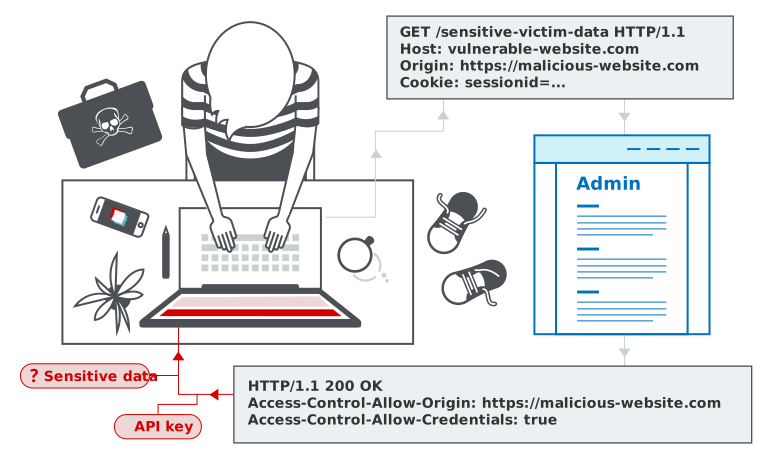
Cloud Penetrasyon Testi AWS, Azure ve GCP'de yüksek riskli güvenlik açıklarını (ör. bozuk erişim denetimleri) tespit eden anlık veya sürekli testlerle geçici ortamları koruyun.Standart tarayıcı özelliklerinin ötesine geçen özel araştırmacı görevlerini kullanarak başsız uç noktalardaki güvenlik açıklarını ortaya çıkarın.

API Penetrasyon Testi

API Penetrasyon Testi Standart tarayıcı özelliklerinin ötesine geçen özel araştırmacı görevlerini kullanarak başsız uç noktalardaki güvenlik açıklarını ortaya çıkarın.

API Penetrasyon Testi

API Penetrasyon Testi Standart tarayıcı özelliklerinin ötesine geçen özel araştırmacı görevlerini kullanarak başsız uç noktalardaki güvenlik açıklarını ortaya çıkarın.

Host Penetrasyon Testi

Host Penetrasyon Testi İnsan veya yapay zeka ajanları tarafından yürütülen sızma testleri ile sunucuların güvenliğini sağlayın. Yüksek ve kritik güvenlik açıklarının giderilme sürelerini %47 veya daha fazla azaltın.
Saldırı Yüzeyi Yönetimi

Saldırı Yüzeyi Yönetimi İnternete açık varlıkları sürekli olarak keşfederek, parmak izlerini alarak ve acil testler için önceliklendirerek güvenlik kör noktalarını ortadan kaldırın.

Saldırı Yüzeyi Yönetimi

Saldırı Yüzeyi Yönetimi İnternete açık varlıkları sürekli olarak keşfederek, parmak izlerini alarak ve acil testler için önceliklendirerek güvenlik kör noktalarını ortadan kaldırın.

UseHacker