Vulnerabilities
NGINX'te Kimlik Doğrulamasız RCE: CVE-2026-123633 ve CVE-2026-123007
HTTP/2 Bağlantı Yönetimi ve Akış Kontrolündeki İki Kritik Açık, Ters Proxy ve Statik Sunucuları Risk Altına Alıyor

UseHacker Research

Yayın tarihi: 18 Kasım 2026
Kategori: Siber Güvenlik, Zafiyet Yönetimi
Önem derecesi: Kritik
CVE: CVE-2026-123633, CVE-2026-123007
CVSS: 9.2 (CVSS 4.0)
Etkilenen ürünler: NGINX Open Source, NGINX Plus
Wiz Research’ün 18 Kasım 2026’da yayımladığı araştırmaya göre NGINX’in HTTP/2 uygulamasında iki kritik güvenlik açığı bulunuyor. Her iki açık da uygun koşullarda kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya (RCE) izin veriyor. Açıkları Wiz Research’ün yanı sıra Ikotas Labs, Metnir, Rapid7 ve Xint ekipleri birbirinden bağımsız olarak F5’e bildirdi. F5, düzeltmeleri 18 Kasım 2026’da yayımladı.
NGINX, dünyada en yaygın kullanılan açık kaynak web sunucusu. Netcraft’ın Eylül 2026 verilerine göre 225 milyondan fazla siteye hizmet veriyor ve çoğu kurumda ters proxy ya da yük dengeleyici olarak trafiğin ilk karşılandığı noktada duruyor. Bu yüzden HTTP/2 açık olan her NGINX kurulumu, yama uygulanana kadar öncelikli risk listesine girmeli.
Kısaca İki Açık
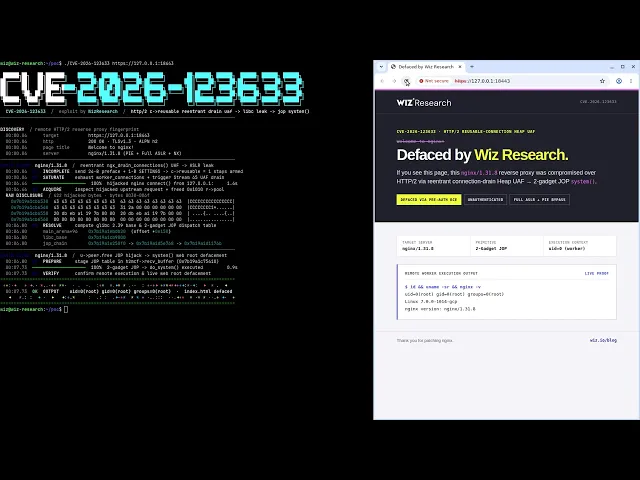
CVE-2026-123633 (use-after-free): HTTP/2 bağlantı yönetimindeki bir hata, serbest bırakılmış belleğin kullanılmaya devam etmesine yol açıyor. HTTP/2’nin açık olması yeterli; NGINX ters proxy olarak çalıştığında istismar olasılığı artıyor.
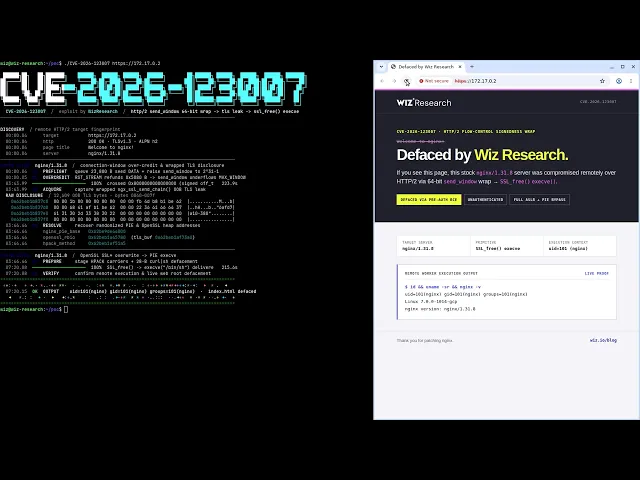
CVE-2026-123007 (send_window tamsayı taşması): HTTP/2 akış kontrolündeki bir sınır kontrolü hatası, TLS gönderim yolunda sınır dışı bellek kopyalamasına dönüşüyor. TLS üzerinden HTTP/2 ve 64-bit sistem gerekiyor; arkasında uygulama olmayan, yalnızca statik dosya sunan sunucular da etkilenebiliyor.
ASLR koruma sağlamıyor: Saldırgan önce bellekten veri okuyabildiği için adres rastgeleleştirmesi her iki açıkta da tek başına yeterli bir engel değil.
İstismar Durumu
Wiz, yaygın NGINX yapılandırmalarında çalışan kavram kanıtı (PoC) istismar kodları geliştirdi, ancak bunları şimdilik kamuya açmıyor. Yayın tarihi itibarıyla açıkların saldırılarda aktif olarak kullanıldığına dair bilinen bir bulgu yok.
Uzaktan istismar kolay değil: bellek sızdırma, heap düzenleme ve hedef sürüme ya da derlemeye özel ayarlar gerekiyor. Saldırı için NGINX’e doğrudan bağlanmak gerektiğinden, HTTP/2’yi önde sonlandıran bir CDN veya WAF bazı adımları engelleyebilir. Öte yandan paket yöneticileriyle dağıtılan ortak derlemeler, saldırganların aynı istismarı birçok hedefte kullanabilmesini kolaylaştırıyor.
Kök Neden 1: CVE-2026-123633, Aktif Bağlantının “Yeniden Kullanılabilir” Sayılması
NGINX, aktif akışı olmayan HTTP/2 bağlantılarını yeniden kullanılabilir bağlantılar listesine alıyor. Saldırgan bir HEADERS çerçevesini parça parça gönderdiğinde bağlantı, kalan veriyi beklerken bu listeye ekleniyor. Çerçeve tamamlanınca yeni bir istek başlıyor, ancak bağlantı listeden çıkarılmıyor. Yani aktif bir istek taşıyan bağlantı hâlâ “boşta” görünüyor.
Boş bağlantı yuvaları azaldığında, örneğin NGINX arka uca yeni bir bağlantı açarken, NGINX bu listeden bağlantı kapatmaya başlıyor ve kapatmadan önce GOAWAY çerçevesi göndermeye çalışıyor. Bu gönderim başarısız olursa hata yolu bağlantıyı serbest bırakıyor; süren istek ise serbest bırakılmış belleği kullanmaya devam ediyor. Bu use-after-free durumu, uygun bellek düzenlemesiyle kod çalıştırmaya kadar götürülebiliyor.
Kök Neden 2: CVE-2026-123007, send_window Değerinin Taşması
İptal edilen bir akışın kuyruktaki verisi atıldığında, kullanılmayan pencere miktarı bağlantının send_window sayacına geri ekleniyor; ancak HTTP/2’nin izin verdiği üst sınır kontrol edilmiyor. İstemci pencereyi önceden büyüttüyse sayaç bu sınırı aşabiliyor. WINDOW_UPDATE çerçevelerini denetleyen kontrol işaretsiz aritmetikle çıkarma yaptığı için değer başa sarıyor ve sonraki pencere artışları da kabul ediliyor.
Sonuçta aşırı büyük pencere değeri gönderim aşamasında negatif bir uzunluğa dönüşüyor ve TLS gönderim yolu sınır dışı bir bellek kopyalaması yapıyor. Bu durum bellek sızıntısına, heap bozulmasına ve sonunda uzaktan kod çalıştırmaya yol açabiliyor. Wiz, resmi NGINX 1.31.7 ve 1.31.8 derlemelerinde ASLR’yi de aşarak kod çalıştırmayı doğruladı. Saldırının çok sayıda WINDOW_UPDATE çerçevesi göndermeyi gerektirdiği belirtiliyor.
Etkilenen ve Düzeltilmiş Sürümler
Ürün ve CVE | İlk etkilenen sürüm | Düzeltilmiş sürüm |
|---|---|---|
NGINX Open Source, CVE-2026-123633 | 1.19.7 | 1.30.7 (stable), 1.31.9 (mainline) |
NGINX Plus, CVE-2026-123633 | R33, 37.0.0 | 37.0.7.1, 37.2.0.1 |
NGINX Open Source, CVE-2026-123007 | 1.9.5 | 1.30.7 (stable), 1.31.9 (mainline) |
NGINX Plus, CVE-2026-123007 | R33, 37.0.0 | 37.0.8.1, 37.3.0.1 |
CVE-2026-123007, 2015’te yayımlanan NGINX 1.9.5’ten beri kodda bulunuyor. Bu nedenle uzun süredir güncellenmemiş kurulumlar da kapsam içinde.
Sürüm Kontrolü ve Geçici Çözümler
Çalışan NGINX sürümünü ve HTTP/2’nin açık olup olmadığını görmek için:
nginx -v
nginx -T 2>/dev/null | grep -nE 'http2'
Kalıcı çözüm, yukarıdaki düzeltilmiş sürümlere geçmek. Güncelleme hemen yapılamıyorsa geçici önlem olarak HTTP/2’yi kapatın: NGINX 1.25.1 ve sonrasında ilgili server bloklarına http2 off; ekleyin ve listen direktiflerindeki http2 parametresini kaldırın (örneğin listen 443 ssl http2; yerine listen 443 ssl;).
Değişiklikten sonra yapılandırmayı nginx -t ile test edip nginx -s reload ile yeniden yükleyin ve eski worker süreçlerinin kapandığını doğrulayın. Güncellemeyi uyguladıktan sonra HTTP/2’yi yeniden açabilirsiniz.
Tespit Göstergeleri
Aşağıdaki göstergelerden hiçbiri tek başına ihlali kanıtlamaz; olmamaları da sistemin güvende olduğu anlamına gelmez.
Beklenmedik NGINX worker çökmeleri (örneğin
error.logiçinde worker sürecinin bir sinyalle sonlandığını gösteren kayıtlar).NGINX sürecinden başlatılan, normalde görülmeyen komutlar veya alt süreçler.
CVE-2026-123007 için: uzun süre açık kalan, yüksek miktarda veri alan ya da çok sayıda WINDOW_UPDATE çerçevesi gönderen HTTP/2 bağlantıları.
Kurumlar İçin Önerilen Aksiyonlar
Envanter çıkarın: Sunuculardaki, konteyner imajlarındaki ve Kubernetes ingress bileşenlerindeki tüm NGINX ve NGINX Plus kurulumlarını sürümleriyle listeleyin.
Önceliklendirin: İnternete açık, TLS üzerinden HTTP/2 sunan ve ters proxy olarak çalışan kurulumlarla başlayın.
Yamayı uygulayın: Düzeltilmiş sürümlere geçin; mümkün olmayan sistemlerde HTTP/2’yi geçici olarak kapatın.
İzlemeyi artırın: Worker çökmelerini, beklenmedik alt süreçleri ve olağan dışı HTTP/2 trafiğini alarm kurallarına ekleyin.
Dışarıdan doğrulayın: Yamanın ve geçici önlemlerin gerçekten devrede olduğunu saldırı yüzeyi taraması ve sızma testiyle kontrol edin.
Sorumlu İfşa Süreci
21 Ekim 2026: Wiz, use-after-free açığını (CVE-2026-123633) F5’e bildirdi; F5, açığın başka bir ekip tarafından da bildirildiğini belirtti.
10 Kasım 2026: F5, düzeltmeyi incelemeye sundu.
16 Kasım 2026: Wiz, send_window taşmasını (CVE-2026-123007) bildirdi.
17 Kasım 2026: F5, ikinci açığı doğruladı ve 18 Kasım sürümüne eklendiğini bildirdi.
18 Kasım 2026: F5 güvenlik sürümünü yayımladı ve açıklar kamuoyuna duyuruldu.
Sonuç
CVE-2026-123633 ve CVE-2026-123007, internetin büyük bölümünün önünde duran bir bileşende, kimlik doğrulaması gerektirmeden kod çalıştırma potansiyeli taşıyor. İstismarın teknik olarak zor olması ve henüz aktif saldırı görülmemesi, yamayı ertelemek için bir neden değil; ortak derlemeler hazır istismar kodlarının hızla yayılmasına zemin hazırlıyor.
Özellikle internete açık ters proxy ve ingress katmanında NGINX çalıştıran kurumların sürümlerini bugün kontrol etmesini, güncellemeyi planlamasını ve güncellenemeyen sistemlerde HTTP/2’yi geçici olarak kapatmasını öneriyoruz.
Kaynaklar
Bu içerik, Wiz Research’ün yayımladığı araştırma ve kamuya açık güvenlik duyuruları temel alınarak bilgilendirme amacıyla hazırlanmıştır. Güncelleme öncesinde kurumların kendi ortamlarını ve F5/NGINX’in resmi güvenlik duyurularındaki sürüm bilgilerini doğrulaması önerilir.
UseHacker | Cybersecurity Insights
Gerçek sistemler. Gerçek güvenlik. Sürekli savunma.
Like this article? Share it.
useHacker Alpha Team
Siber dünyanın karanlık köşelerini aydınlatan, saldırganların bir adım önünde hareket eden seçkin kırmızı takım operatörlerinden oluşan bir güvenlik birliğidir.